

Het PHP-lek en slimme apparaten zijn sinds deze week een ongemakkelijk duo: een deurbel die beelden doorstuurt, een robotstofzuiger die een plattegrond van je huis bijhoudt en een wasmachine die een melding stuurt als de was klaar is, ze hangen allemaal aan een server die ergens online staat. Op zo’n server draait vaak PHP, en precies daar zat het probleem.
PHP2Shell bestaat uit twee fouten in PHP zelf, allebei beoordeeld met een 9,2 uit 10. Een aanvaller hoeft er niet voor in te loggen, één verzoek kan genoeg zijn om code op de server uit te voeren. Zie PHP als de balie van een webserver: elk verzoek loopt er als eerste langs. Bij PHP2Shell raakt die balie in de war, door een volgelopen geheugen of door restjes van een vorig verzoek, nog voordat de controles van de website zelf beginnen. De PHP-ontwikkelaars brachten op 21 oktober herstelde versies uit, en beveiligingsbedrijven zagen al aanvalspogingen.
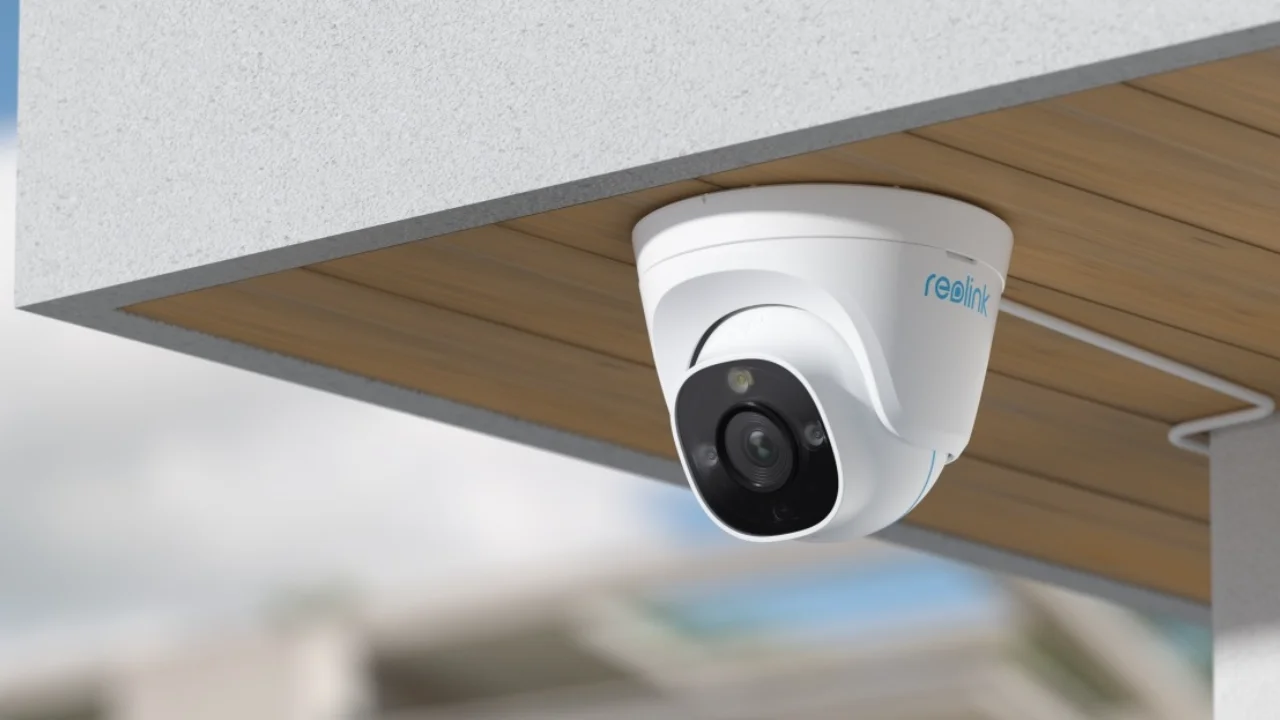
Voor je eigen huis draait het daarom minder om de vraag of er PHP in je spullen zit en meer om de vraag of iemand van buitenaf bij een apparaat kan komen. Beveiligingscamera’s die hun beelden op een eigen NVR of microSD-kaart bewaren, hoeven die beelden niet langs een externe server te sturen. De PoE-camera’s van Reolink werken op die manier, en daarmee haal je een hoop gevoelige data buiten de keten waar dit lek speelt.


Het PHP-lek en slimme apparaten: waar zit PHP in je huis?
Het Nationaal Cyber Security Centrum (NCSC) noemt slimme wasmachines, camerabellen en robotstofzuigers als voorbeelden van apparaten waar PHP in kan zitten. Tegelijk is bijna niet te achterhalen om welke het gaat, want een fabrikant vertelt zelden in welke taal de firmware of de app-server is geschreven. In de praktijk zijn er drie plekken waar het ertoe doet.
De server van de fabrikant
De meeste slimme apparaten praten via hun app met een cloudomgeving van de fabrikant. Draait daar een ongepatchte PHP-versie, dan ligt het probleem bij de fabrikant en kun je er zelf niets aan doen, behalve kiezen voor merken die snel updaten. Europese regels zoals de Cyber Resilience Act dwingen fabrikanten steeds meer om kwetsbaarheden te melden en te herstellen. Wat er verder voor jou verandert als een fabrikant met de cloud stopt, staat in ons artikel over je rechten rond de cloud.
Het beheerscherm van het apparaat zelf
Camera’s, routers en opslagkastjes hebben vaak een eigen webpagina voor de instellingen. Die pagina draait op een kleine webserver in het apparaat, en daar kan PHP onder zitten. Zolang dat scherm alleen vanuit je thuisnetwerk bereikbaar is, moet een aanvaller eerst op je wifi zitten, en dan heeft hij al een heel ander probleem opgelost. De zwakste schakel zijn oude apparaten zonder updates: PHP 8.1 en ouder krijgt geen gewone updates meer, dus wat daarop draait blijft vaak kwetsbaar.
Je NAS en andere zelfbeheerde servers
Een NAS is eigenlijk een kleine webserver met een harde schijf, en pakketten als WordPress, Nextcloud en fotobeheer draaien op PHP. Synology heeft herstelde pakketten uitgebracht, de details staan in ons artikel over Synology en PHP2Shell. QNAP had op 23 oktober nog geen gepatchte versie klaarstaan. Totdat die er is, is de gangbare noodoplossing om het apparaat van internet af te halen: externe toegang uit en geen poort doorgestuurd. Kijk daarna ook in de logboeken of er sinds 17 oktober vreemde toegang is geweest.
Waar het risico echt zit: alles wat naar buiten kijkt
Een router is de voordeur van je netwerk. Normaal blijft die dicht: apparaten in huis kunnen naar buiten bellen, maar niemand van buiten komt binnen. Port forwarding en UPnP zijn de gaten die je in die deur zaagt, zodat een camera, NAS of slim apparaat ook vanaf internet bereikbaar is. Zulke apparaten zijn precies wat aanvallers zoeken, want ze kammen internet uit met geautomatiseerde scans op servers die nog niet zijn bijgewerkt. De eerste aanvalspogingen werden gezien op 17 oktober, vier dagen voordat de patches uitkwamen, en sinds 21 oktober wordt het lek actief uitgeprobeerd.
Over het PHP-lek en slimme apparaten zegt de NCSC dat grootschalig misbruik minder waarschijnlijk is dan eerst gevreesd, en wie zijn apparaten alleen thuis bereikbaar houdt, loopt weinig risico. Dat is geruststellend, maar het gaat uit van een dichte voordeur. Je betaalt er soms gemak voor: een camera die je alleen thuis bekijkt, open je niet meer vanaf kantoor. Daar zijn betere routes voor dan een open poort.
PHP-lek en slimme apparaten: in tien minuten een stuk veiliger
- Loop je router langs. Zoek naar port forwarding (poortdoorsturing) en UPnP en zet uit wat je niet herkent. Dit is de stap met de meeste winst.
- Update alles wat kan updaten. Zet automatische updates aan in de apps en kijk welke apparaten al lang geen firmware meer kregen. Een apparaat dat geen updates meer krijgt, kun je beter vervangen of van internet halen.
- Regel toegang van buitenaf via een hub of VPN. Een HomePod of Apple TV als HomeKit-hub geeft je toegang van buitenaf zonder dat er een poort open hoeft, en andere platforms hebben vergelijkbare routes via hun eigen hub. Voor een NAS of camera-NVR is een VPN naar je router de nette oplossing.
- Geef twijfelgevallen een eigen netwerk. Zet goedkope of oudere apparaten op het gastnetwerk van je router, zodat ze niet naast je laptop en NAS hangen.
- Kies waar het kan voor lokaal. Apparaten die via Matter en Thread rechtstreeks met je hub praten, hebben meestal geen beheerpagina die je kunt misbruiken en hebben geen fabrikantserver nodig voor hun dagelijkse routines.
Een routine als licht aan bij beweging in de gang loopt dan volledig door je eigen huis: de Thread-sensor meldt de beweging aan de hub, de hub schakelt het licht, en er komt geen server van een fabrikant (en dus ook geen PHP) aan te pas. Sensoren van Aqara en Eve werken zo, en met een stekker of deursensor erbij zet je dezelfde routine op voor de rest van het huis.


Wil je je beelden voortaan bij jezelf houden in plaats van in een cloud? Bekijk dan het aanbod beveiligingscamera’s van Reolink op tink.nl, met lokale opslag op een NVR of microSD-kaart.
