

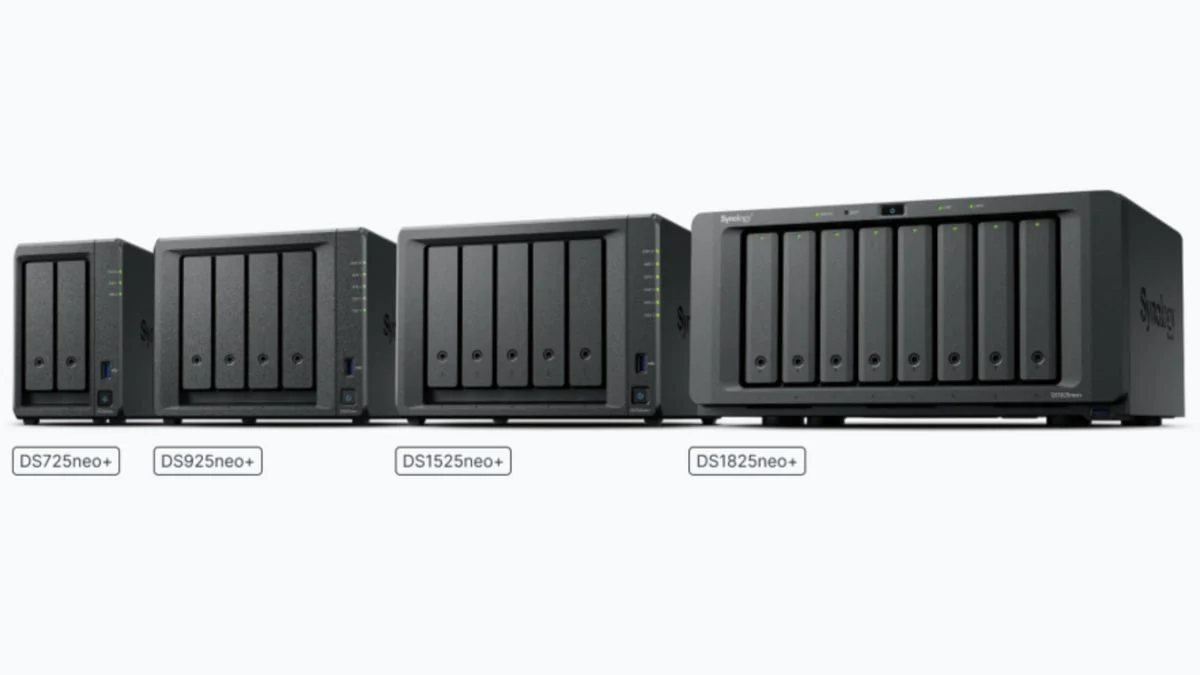
De NAS in de meterkast is bij veel smart home-fans het stille werkpaard: hij bewaart de beelden van de beveiligingscamera’s, host een wiki en draait soms nog een WordPress-blog erbovenop. Precies die webdiensten komen nu in beeld door de Synology PHP2Shell-lekken, want ze draaien allemaal op PHP. Het beveiligingsteam van Synology (PSIRT) heeft alles doorgelicht en trekt een heldere lijn: pas als er een pakket met PHP-afhankelijkheid op je NAS staat, ben je aan de beurt.
De oplossing is een update in het Package Center. Tot je die installeert, werkt een draaiende WordPress of phpMyAdmin als een voordeur die op een kier staat.
Zit je camera-opstelling op diezelfde NAS, dan wil je dat een patchronde je opnames niet in de weg zit. PoE-camera’s met een eigen recorder, zoals de Reolink P334 en de rest van het Reolink-gamma, blijven gewoon doorfilmen terwijl je NAS even herstart.


Waarom Synology PHP2Shell zo zwaar weegt
PHP is de portier van een webdienst: elk verzoek van buiten komt eerst langs hem. Bij PHP2Shell struikelt die portier op twee manieren. Loopt hij tijdens een verzoek zonder geheugen, dan laat hij half ingevulde gegevens liggen en ruimt hij ze later op alsof ze compleet waren (CVE-2026-109618). Of hij onthoudt na een verzoek nog een verwijzing naar geheugen dat allang is vrijgegeven, en het volgende verzoek pakt die op (CVE-2026-109619).
In beide gevallen kan een aanvaller code laten draaien op de server, zonder dat er ingelogd hoeft te worden. De PHP-makers geven de fouten een 9,2 op 10. Beveiligingsbedrijven zagen de eerste pogingen bovendien al enkele dagen voor de officiële bekendmaking op 21 oktober, dus dit is geen theoretisch probleem.
Getroffen door Synology PHP2Shell? Deze tien pakketten check je
Synology noemt deze pakketten met een PHP-afhankelijkheid:
- Calendar
- IDrive (een pakket van een externe aanbieder, Synology Drive zelf is niet getroffen)
- Joomla
- KodExplorer
- MailStation (dit pakket werk je handmatig bij via het Package Center)
- MediaWiki
- phpMyAdmin
- vtigerCRM
- Web Station
- WordPress
DSM zelf is veilig
Het besturingssysteem heeft een eigen PHP-onderdeel, maar volgens Synology heeft dat geen modules die van buitenaf bereikbaar zijn. Er is dus niets om aan te vallen en Synology schat het risico als minimaal in. Een patch voor een toekomstige DSM-versie staat wel gepland, dus blijf je DSM-updates volgen.
Synology PHP2Shell patchen in het Package Center
Synology heeft PHP-updates klaargezet voor DSM 7.4 en DSM 7.3, en ook voor het al uit de ondersteuning gelopen DSM 7.2. De route is bij alle drie hetzelfde:
- Open het Package Center en zoek de update voor het PHP-pakket.
- Installeer hem. De pakketten die op PHP leunen herstarten daarna vanzelf, dus WordPress, je wiki en Web Station pakken de nieuwe versie zonder extra klikwerk op.
- MailStation is de uitzondering en vraagt om een handmatige update, ook via het Package Center.
- Open daarna je webdiensten even om te zien of alles normaal laadt.
Nog op een DSM-versie van vóór 7.2?
Dan is er geen PHP-update voor je. Zet de getroffen pakketten uit totdat je op een gepatchte DSM-versie zit. Een wiki die een weekje offline is, kost minder dan een NAS waar een vreemde in meekijkt.
Synology PHP2Shell is nog niet afgesloten
Synology zet zelf een kanttekening: er zijn alweer berichten dat het niet bij deze twee lekken blijft. De details staan in het beveiligingsbericht Synology-SA-26:14. Eerder deze maand dichtte Synology al beveiligingsgaten met DSM 7.4.1 Update 1, dus een updatemelding in je DSM is geen ruis.
Zet je NAS niet open voor de hele wereld
Staat je blog of wiki via een poortdoorverwijzing open voor iedereen? Dan is een VPN de slimmere route: je komt van buiten bij je NAS alsof je thuis zit, zonder dat de webdienst op het open internet hangt. Net als bij een slim slot hoort alleen open te gaan voor wie erbij hoort.
Laat het Package Center het klusje doen
Zet automatisch bijwerken aan voor de pakketten die je gebruikt, en plan een vast moment om te kijken wat er is gebeurd, bijvoorbeeld met een terugkerende herinnering op de eerste zondag van de maand. Zo automatiseer je ook het onthouden.
Een eigen recorder naast je NAS
Een losse recorder bewaart je beelden op een eigen schijf. Je NAS mag dan rustig opnieuw opstarten tijdens een patchronde, de camera’s blijven opnemen. De Reolink NVS8 is zo’n 8-kanaals PoE-recorder, los verkrijgbaar of in een set met camera’s.


Wil je je camerabeelden onderbrengen op een eigen recorder, los van het onderhoud aan je NAS? Bekijk dan ons overzicht van beveiligingscamera’s en de PoE-camera’s van Reolink op tink.nl en bouw een opstelling die gewoon blijft draaien terwijl je NAS bijwerkt.
